מה זה "גורם מאשר" לחתימה אלקטרונית
ComSign הינה החברה המובילה בישראל, המאושרת להנפיק חתימות אלקטרונית מאושרות לפי חוק!
מה זה "גורם מאשר" (CA – certified Authority)?
גורם מאשר הינו גוף המאפשר למבקש החתימה להנפיק חתימות אלקטרוניות מאושרות עפ"י חוק.
על מנת שגוף כלשהו יחשב לגורם מאשר, עליו לעמוד בסטנדרטים ובתקנים המחמירים של חוק חתימה אלקטרונית, תקנות נילוות, נהלים קפדניים והוראות רשם הגורמים המאשרים במשרד המשפטים.
בנוסף להיותה גורם מאשר לחתימות דיגיטליות בישראל, חברת Comsign הינה החברה היחידה בישראל המוכרת כגורם מאשר לפי eIDAS, התקינה האירופית המחמירה והמתקדמת בעולם. משמעות הדבר היא שהתעודות דיגיטליות המאושרות של Comsign קבילות בכל מדינות אירופה.
קומסיין רשומה כגורם מאשר המורשה להנפיק לכל אזרח חתימות אלקטרוניות מאושרות (חתימות דיגטיליות מאושרות).
על מנת שחתימה אלקטרונית תיקרא "מאובטחת" להבדיל מסתם חתימה אלקטרונית (שרבוט כלשהו על לוח אלקטרוני למשל), נדרשת לקיים כמה יסודות:
-
חייבת להיות ייחודית לבעל אמצעי החתימה.
-
חייבת לאפשר זיהוי לכאורה של בעל אמצעי החתימה.
-
חייבת להיות מונפקת באמצעי חתימה הניתן לשליטתו הבלעדית של בעל אמצעי החתימה (החל מרגע ההנפקה).
-
חייבת לאפשר זיהוי של שינוי אשר בוצע, אם וככל שבוצע, במסר אלקטרוני לאחר החתימה על המסר.
אולם איך נדע שאכן מה שרכשנו או מה שקיבלנו מפלוני אכן עומד בקריטריונים הנ"ל והחתימה שקיבלנו אכן מאובטחת? איך ידע הרוכש את החתימה, מקבל החתימה והמסתמך עליה שאכן היא מאובטחת ולא נפל קורבן למעשה מרמה או הטעיה?
כאן מסייע המחוקק ומציע פתרון פשוט – סרטיפיקציה (תעודה המתלווה לחתימה והמעידה כי אכן החתימה היא מאובטחת ומקיימת את היסודות הנדרשים מחתימה מאובטחת).
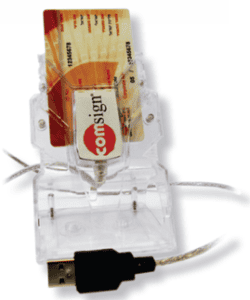 מהי אותה תעודה אלקטרונית (סרטיפיקציה) המתלווה לחתימה דיגיטלית?
חוק חתימה אלקטרונית התשס"א 2001, קובע כי גורם מאשר לא ינפיק תעודה לחתימה אלקטרונית אשר אינה מאובטחת אלא אך ורק לאחר שוידא כי החתימה האלקטרונית היא אכן מאובטחת. כלומר כאשר גורם מאשר הנפיק תעודה אלקטרונית לגבי חתימה מאובטחת, המחוקק ובית משפט יקבלו אותה כחתימה מאובטחת.
לעומת זאת אם גוף כשלהו ינפיק לעצמו תעודה שאמורה להעיד כי אמצעי חתימה שברשותו הוא מאובטח, ספק אם בית המשפט יקבל זאת, וחובת ההוכחה אל מול ההתנגדויות שיצוצו על ידי הצד השני היא על הגוף הטוען טענה כי האמצעי שלו הוא מאובטח, כנגד הצד הטוען כי נגרם לו עוול ונזק עקב כך שנפגעה שליטתו באמצעי החתימה ברשותו.
רבים המקימים מערכות PKI בארגונים מנפיקים לעצמם תעודות אך טועים בחשיבה שהם יכולים להנפיק תעודות, לתעודות אלה שמנפיקים גופים לעצמם ולאמצעים האלקטרוניים שרכשו אין שום זכר בחוק ואין שום מעמד בחוק.
על פי החוק – אין גוף כלשהו יכול להנפיק לעצמו תעודה חוקית ובה לציין שהחתימה שבידו היא אכן מאובטחת על פי דרישות החוק, גם אם הוא משוכנע בכך.
שורה תחתונה:
שימוש בחתימה דיגיטלית / חתימה אלקטרונית מאושרת מספקת ללקוח אחריות משפטית מלאה שהחתימה המתקבלת היא מאובטחת ומבטיחה שאדם שמשתמש בחתימה זו מעברו השני של המסך זוהה בוודאות על ידי גורם מוסמך (גורם מאשר).
 https://www.comsign.co.il/wp-content/uploads/2026/10/Noy-Levy-Interview-Cover_-Verified-Delivery.png
1254
1254
zohar@personasmedia.co.il
https://www.comsign.co.il/wp-content/uploads/2024/10/logo-new_1_50.webp
zohar@personasmedia.co.il2026-10-29 16:42:562026-11-01 17:08:12ריאיון עם נוי לוי, מנהלת המוצר של Cevidence
 https://www.comsign.co.il/wp-content/uploads/2026/10/wesign-1.png
1080
1920
zohar@personasmedia.co.il
https://www.comsign.co.il/wp-content/uploads/2024/10/logo-new_1_50.webp
zohar@personasmedia.co.il2026-10-21 14:30:322026-10-21 14:30:32WeSign ממציאה את עצמה מחדש
 https://www.comsign.co.il/wp-content/uploads/2026/10/shutterstock_2508956511.jpg
615
1000
zohar@personasmedia.co.il
https://www.comsign.co.il/wp-content/uploads/2024/10/logo-new_1_50.webp
zohar@personasmedia.co.il2026-10-13 10:31:472026-10-13 10:31:47מה כולל ניהול סודות, מפתחות ופרטי גישה בארגון? המדריך המעשי
 https://www.comsign.co.il/wp-content/uploads/2026/10/shutterstock_2678995283.jpg
666
1000
zohar@personasmedia.co.il
https://www.comsign.co.il/wp-content/uploads/2024/10/logo-new_1_50.webp
zohar@personasmedia.co.il2026-10-13 10:26:532026-10-13 10:26:53מה זה Zero Trust ואיך מתבצע יישום מודל Zero Trust בארגון?
 https://www.comsign.co.il/wp-content/uploads/2026/10/shutterstock_2596941513.jpg
616
1000
zohar@personasmedia.co.il
https://www.comsign.co.il/wp-content/uploads/2024/10/logo-new_1_50.webp
zohar@personasmedia.co.il2026-10-13 10:04:192026-10-13 10:04:19מהן זהויות מכונה ואיך מתבצע ניהול זהויות של שרתים, אפליקציות ומכשירים בארגון?
 https://www.comsign.co.il/wp-content/uploads/2026/10/shutterstock_2489817629.jpg
667
1000
zohar@personasmedia.co.il
https://www.comsign.co.il/wp-content/uploads/2024/10/logo-new_1_50.webp
zohar@personasmedia.co.il2026-10-13 09:47:382026-10-13 09:47:38מה קורה כאשר תעודת Code Signing פגה או מבוטלת? המדריך לתוקף, לחידוש ולביטול
 https://www.comsign.co.il/wp-content/uploads/2026/07/316436075_m-scaled.png
1236
2560
zohar@personasmedia.co.il
https://www.comsign.co.il/wp-content/uploads/2024/10/logo-new_1_50.webp
zohar@personasmedia.co.il2026-07-01 13:14:172026-07-01 13:14:17המונדיאל של האמון הדיגיטלי: כשנבחרות הכדורגל הופכות לפתרונות של קומסיין
 https://www.comsign.co.il/wp-content/uploads/2026/06/188835753_m.jpg
1672
2508
zohar@personasmedia.co.il
https://www.comsign.co.il/wp-content/uploads/2024/10/logo-new_1_50.webp
zohar@personasmedia.co.il2026-06-18 13:26:172026-06-18 13:26:172FA vs MFA הבדלים: מה ההבדל בין אימות דו שלבי לאימות רב שלבי?
 https://www.comsign.co.il/wp-content/uploads/2026/06/109223516_m.jpg
1672
2508
zohar@personasmedia.co.il
https://www.comsign.co.il/wp-content/uploads/2024/10/logo-new_1_50.webp
zohar@personasmedia.co.il2026-06-18 13:23:212026-06-18 13:23:21המדריך להתקנת קורא כרטיס חכם